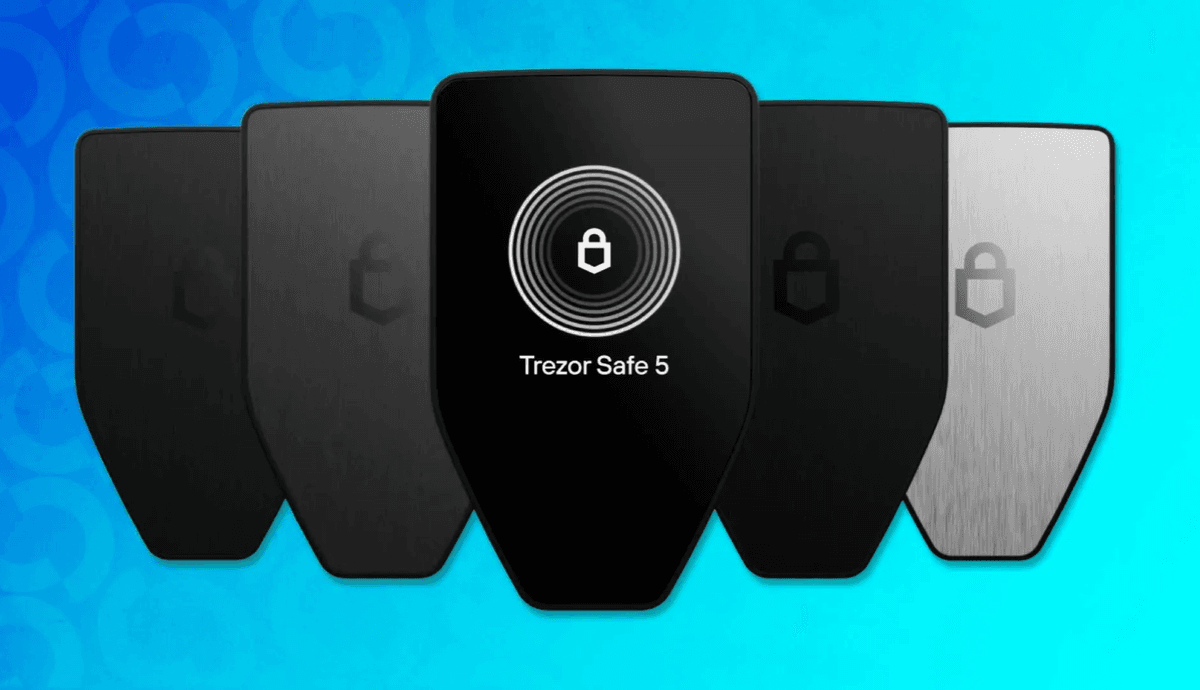
El fabricante de monederos de hardware Trezor ha advertido a los clientes que compraron sus dispositivos al revendedor CryptoBilis que muevan sus fondos, después de que un comprador informara del hallazgo de un implante de hardware dentro de un Trezor Safe 5, según informó la empresa el viernes.
Un cliente en Indonesia reportó el implante a través del programa de divulgación responsable de Trezor el 28 de octubre, de acuerdo con una publicación en el blog de la empresa. El Safe 5 fue comprado a CryptoBilis a través de la plataforma indonesia de comercio electrónico Tokopedia en agosto de 2026.
El informe describe una placa de circuito adicional encajada entre la placa principal del dispositivo y su pantalla, con un módulo celular y una antena. Según el informe, que Trezor afirmó no haber verificado, la placa lee lo que muestra la pantalla, incluida la frase de respaldo del monedero, y lo envía por una red móvil cada vez que el dispositivo se conecta.
Trezor todavía no ha recibido el dispositivo, pero declaró que está tratando el informe como creíble, basándose en la descripción del cliente y en una entrevista en vídeo. “Lo que hemos visto parece lo bastante sofisticado como para decidir avisar a los clientes ya”, afirmó. “Esperar a la confirmación en laboratorio dejaría a los compradores de CryptoBilis expuestos mientras tanto.”
Ningún comprador de CryptoBilis ha informado de pérdida de fondos a Trezor, según la empresa.
Trezor pidió a cualquiera que haya comprado uno de sus monederos a CryptoBilis desde marzo de 2026 que transfiera sus fondos a un monedero recién creado con una nueva frase de recuperación lo antes posible, y que no reutilice la frase antigua en ningún dispositivo. Los compradores que aún no hayan configurado el dispositivo no deben usarlo. Los clientes afectados pueden conservar su dispositivo CryptoBilis y contactar con el soporte de Trezor para obtener una sustitución.
El incidente de CryptoBilis
Trezor retiró a CryptoBilis como revendedor el 9 de octubre, después de que el fabricante rival de monederos de hardware Ledger comenzara a investigar pérdidas entre clientes que compraron sus dispositivos a este revendedor del Sudeste Asiático. Desde entonces, Trezor ha inspeccionado cuatro de sus dispositivos comprados a CryptoBilis —un Safe 7, dos Safe 5 y un Safe 3— sin encontrar pruebas de manipulación.
El equipo de seguridad Donjon de Ledger encontró un implante en dispositivos Ledger vendidos a través de CryptoBilis que lee la frase de recuperación de 24 palabras desde la pantalla durante la configuración y la envía por LTE. El blog de Trezor afirma que el implante recién reportado “parece operar de forma similar”, aunque la empresa añadió que no hará comparaciones mientras las investigaciones sigan en curso y que no sabe quién está detrás.
Ledger dijo que todas las pérdidas confirmadas involucran dispositivos comprados a CryptoBilis, y pidió a los revendedores en siete mercados asiáticos que retiraran sus dispositivos. Una de las víctimas más perjudicadas fue un usuario que perdió más de 60 BTC, valorados en unos 4,8 millones de dólares, según la firma de análisis de blockchain Chainalysis.
Trezor ya había tenido que avisar antes a sus clientes de fallos de socios. En agosto, afirmó que una brecha en el proveedor de envíos ShipMonk expuso nombres, números de teléfono y direcciones de casi 14.000 clientes de EE. UU., una cifra que aumentó en 67.000 más en septiembre.
* Traducido y editado con autorización de Decrypt.
¿Buscas una alternativa para aumentar tus ganancias? La Renta Fija Digital de MB es la solución: hasta un 18% de rentabilidad anual, riesgo controlado y la seguridad que tu dinero merece. ¡Descúbrelo ahora!